Personvern i praksis: fra DPIA til drift
En DPIA som blir liggende i en skuff etter prosjektslutt, beskytter ingen.
Personvernkonsekvensvurderingen gjøres ofte grundig i prosjektfasen, men mister eier idet løsningen går i drift. Da forvitrer også tiltakene den beskrev.
Vi anbefaler å knytte DPIA-en til systemets livssyklus, ikke til prosjektet: samme dokument revideres når løsningen endres, ikke bare når den lanseres.
Det gjør personvern til en driftsoppgave på linje med sikkerhetsoppdateringer — kjedelig, kontinuerlig, og langt mer effektivt enn en engangsøvelse.
Innsikt
Siste fra rådgiverne
Skysikkerhet i forvaltningen: ansvar deles, risiko gjør ikke
Tore Bjørnstadjordet · Økonomidirektør・CFO · Økonomistyring
Fremtidens rådgivning
Bjørnar Johnsen Vetrhus · Salgs- og markedsdirektør · Prosjekt- og programledelse
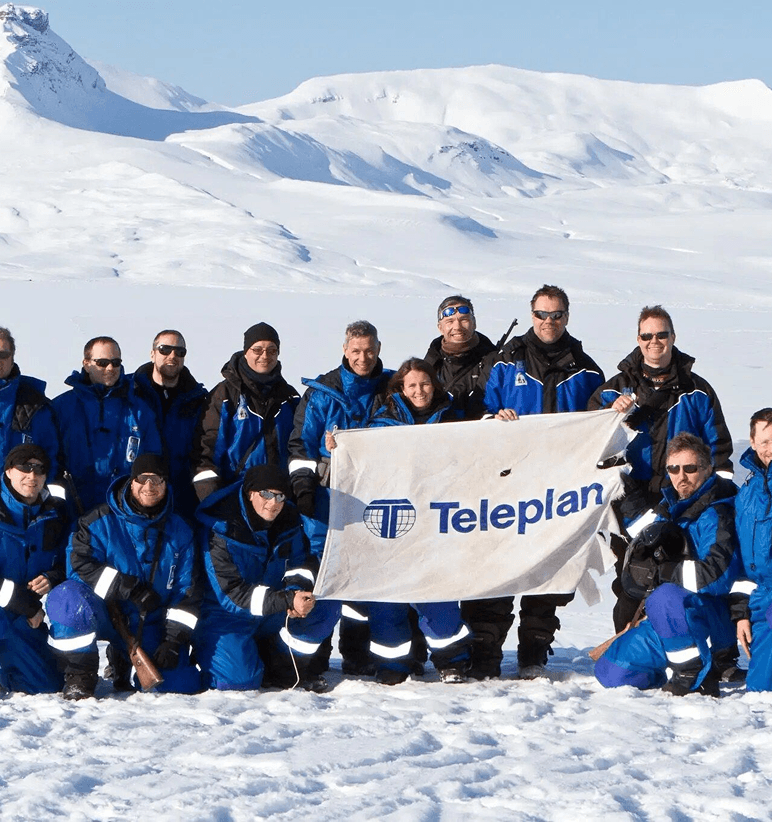
GRC-verktøy løser ikke et styringsproblem
Esten Hoel · Seniorkonsulent · Sikkerhet
Teleplan Consulting styrker rådgivermiljøet innen cybersikkerhet
Line Elisabeth Blomberg · Daglig leder · Prosjekt- og programledelse
Tjenester
Det vi går i dybden på
Klarhet i hva som haster – og hva som kan vente.
Digitalisering. Sikkerhet. Beredskap. Tilsyn. Ta kontakt for en uforpliktende prat.